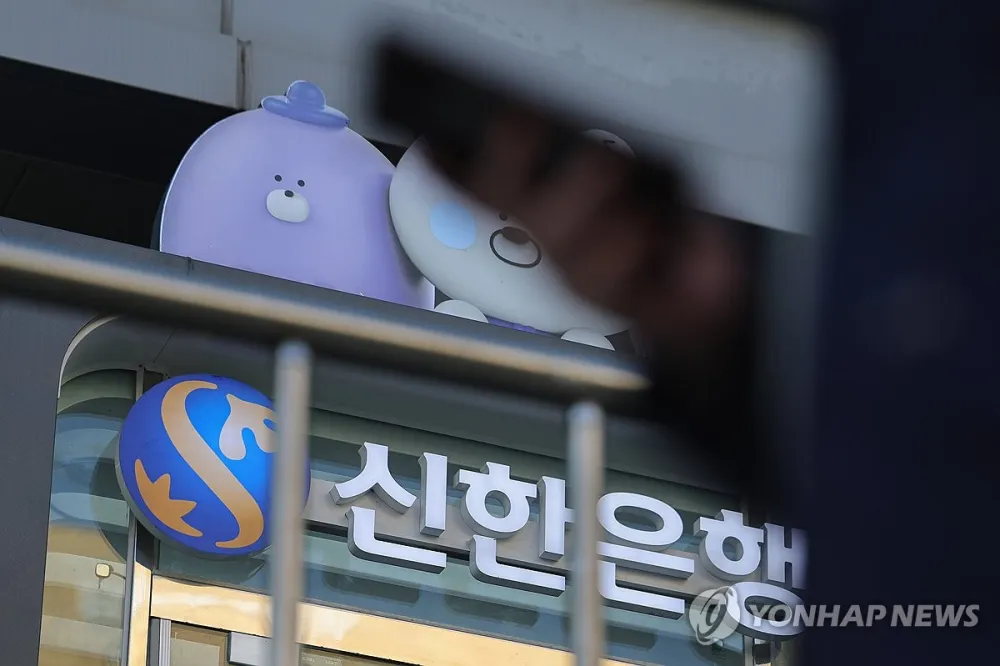
Ngày 28/10/2026, Hãng thông tấn Yonhap dẫn lời một quan chức cho biết, Chính phủ Hàn Quốc chuẩn bị rà soát an ninh mạng tại khoảng 170 cơ sở hạ tầng công nghệ thông tin trọng yếu thuộc khu vực tư nhân, trong bối cảnh các vụ tấn công mạng và rò rỉ dữ liệu liên tiếp xảy ra tại cơ quan công quyền, ngân hàng và tổ chức tài chính. Động thái này phản ánh sức ép ngày càng lớn đối với Seoul trong việc bảo vệ hạ tầng số trước những mối đe dọa an ninh mạng ngày càng phức tạp.
Từ ngân hàng đến sàn giao dịch tiền điện tử: Các vụ rò rỉ dữ liệu nối tiếp nhau
Theo Hãng thông tấn Yonhap, Bộ Khoa học, Công nghệ thông tin và Truyền thông Hàn Quốc sẽ tiến hành đánh giá lỗ hổng bảo mật tại khoảng 170-172 cơ sở hạ tầng trọng yếu do 111 tổ chức quản lý. Trọng tâm kiểm tra là những hệ thống có kết nối trực tiếp với Internet, đặc biệt là các trang web, máy chủ công khai và những điểm có khả năng trở thành cửa ngõ để tin tặc xâm nhập vào mạng nội bộ.
Đây là những thành phần tưởng như chỉ phục vụ hoạt động trực tuyến thông thường, nhưng trên thực tế có thể trở thành mắt xích yếu trong toàn bộ hệ thống CNTT. Một máy chủ chưa được cập nhật bản vá bảo mật, một tài khoản quản trị bị lộ hoặc một giao diện trực tuyến cấu hình thiếu an toàn đều có thể mở đường cho các cuộc tấn công sâu hơn, gây ảnh hưởng đến dữ liệu và hoạt động của tổ chức. Chính vì vậy, việc kiểm tra không chỉ dừng ở khả năng phát hiện lỗ hổng mà còn cần đánh giá năng lực giám sát, ứng phó và ngăn chặn sự cố.
Theo kế hoạch, quá trình kiểm tra sẽ được hoàn tất chậm nhất vào cuối năm 2026. Các cơ sở hạ tầng trọng yếu được rà soát có ý nghĩa quan trọng đối với hoạt động kinh tế và xã hội, trong đó có hệ thống viễn thông và trung tâm dữ liệu. Đây cũng là những nền tảng mà nhiều dịch vụ ngân hàng, giao dịch trực tuyến và hoạt động kinh doanh số đang phụ thuộc.
Sức ép buộc Chính phủ Hàn Quốc phải hành động quyết liệt hơn xuất phát từ chuỗi sự cố trong lĩnh vực tài chính. Theo Reuters, 16 doanh nghiệp tài chính đã ghi nhận các vụ tấn công mạng, với khoảng 100.000 trường hợp dữ liệu bị rò rỉ được báo cáo trong đợt sự cố này. Các cơ quan chức năng đang điều tra phương thức xâm nhập và xem xét khả năng những công cụ trí tuệ nhân tạo (AI) tiên tiến có liên quan đến các cuộc tấn công. Tuy nhiên, chưa thể khẳng định AI là nguyên nhân trực tiếp của toàn bộ các vụ việc.
Ngày 28/10, tình hình tiếp tục thu hút sự chú ý khi ba doanh nghiệp tài chính gồm Công ty Chứng khoán Daishin, Công ty Quản lý tài sản Mirae Asset Global Investments và sàn giao dịch tiền điện tử Bithumb xác nhận xảy ra các sự cố truy cập trái phép hoặc rò rỉ dữ liệu.
Trong đó, Daishin Securities xác nhận thông tin của 38.490 khách hàng bị tin tặc đánh cắp. Dữ liệu bị ảnh hưởng bao gồm họ tên, địa chỉ thư điện tử, địa chỉ liên lạc, thông tin ngân hàng, số tài khoản và số điện thoại di động. Doanh nghiệp cho biết đã phát hiện dấu hiệu truy cập bất thường từ ngày 17/10, tiến hành điều tra, thông báo cho khách hàng bị ảnh hưởng và phối hợp với cơ quan chức năng làm rõ vụ việc. Công ty cũng cam kết thực hiện trách nhiệm bồi thường theo quy định pháp luật nếu khách hàng chịu thiệt hại.
Đáng chú ý, vụ việc cho thấy nguy cơ không chỉ nằm trong hệ thống do doanh nghiệp trực tiếp quản lý mà còn có thể xuất hiện tại những nền tảng dùng chung với đối tác bên ngoài. Theo thông tin được Korea JoongAng Daily đăng tải, cuộc tấn công có liên quan đến một hệ thống phục vụ hoạt động mở tài khoản trực tuyến. Daishin đã phối hợp với Viện An ninh Tài chính Hàn Quốc rà soát lượng lớn tín hiệu truy cập bất thường nhằm xác định phạm vi dữ liệu bị ảnh hưởng.
Trong khi đó, Bithumb xác nhận xảy ra truy cập trái phép vào hệ thống làm việc nội bộ trên thiết bị di động, khiến thông tin nhân viên bị ảnh hưởng. Doanh nghiệp tiếp tục điều tra để xác định liệu dữ liệu khách hàng có bị xâm phạm hay không. Đối với Mirae Asset Global Investments, công ty xác nhận có truy cập trái phép từ bên ngoài vào một số hệ thống trực tuyến, song tại thời điểm báo cáo, chưa có bằng chứng xác nhận dữ liệu cá nhân của khách hàng bị rò rỉ. Các cơ quan quản lý tài chính đã tiến hành kiểm tra để xác định nguyên nhân và mức độ ảnh hưởng.
Những diễn biến trên cho thấy phạm vi rủi ro đang mở rộng từ ngân hàng sang công ty chứng khoán, doanh nghiệp quản lý tài sản và nền tảng giao dịch tài sản số. Đáng lo ngại hơn, dữ liệu cá nhân bị đánh cắp không chỉ gây tổn thất trực tiếp cho khách hàng mà còn có thể bị khai thác trong các hoạt động lừa đảo, giả mạo danh tính, chiếm đoạt tài khoản hoặc thực hiện những cuộc tấn công có chủ đích tiếp theo.
AI mở rộng cơ hội công nghệ, đồng thời làm thay đổi bản chất các mối đe dọa
Một trong những vấn đề khiến giới chức Hàn Quốc quan tâm là sự thay đổi nhanh chóng về phương thức tấn công trong kỷ nguyên AI. Nếu trước đây, các cuộc tấn công mạng thường đòi hỏi tin tặc phải có trình độ kỹ thuật cao và đầu tư đáng kể thời gian để tìm kiếm điểm yếu, thì những công cụ AI hiện nay có thể hỗ trợ tự động hóa một số công đoạn như thu thập thông tin, phân tích hệ thống, tạo nội dung giả mạo và xây dựng thông điệp lừa đảo có tính thuyết phục cao hơn.
Điều này khiến ranh giới giữa các cuộc tấn công kỹ thuật và tấn công dựa trên thao túng con người ngày càng khó phân biệt. Một thư điện tử giả mạo được cá nhân hóa, một cuộc gọi sử dụng công nghệ giả giọng nói hoặc một trang đăng nhập được tạo ra gần như giống hệt giao diện chính thức có thể khiến người dùng khó nhận biết nguy cơ.
Đặc biệt, các tổ chức tài chính sở hữu lượng lớn dữ liệu có giá trị, đồng thời cung cấp những dịch vụ đòi hỏi tính liên tục và khả năng xử lý giao dịch theo thời gian thực. Chỉ một sự cố tại hệ thống xác thực, thanh toán hoặc quản lý tài khoản cũng có thể gây ra những hệ lụy vượt ra ngoài phạm vi một doanh nghiệp.
Tổng thống Lee Jae Myung đã bày tỏ quan ngại trước các vụ tấn công liên tiếp, đồng thời yêu cầu xây dựng những giải pháp an ninh mạng phù hợp với kỷ nguyên AI. Đây không đơn thuần là yêu cầu tăng cường phần mềm bảo mật, mà còn đặt ra bài toán nâng cao năng lực quản trị rủi ro trên toàn bộ hệ sinh thái số, từ cơ quan quản lý, doanh nghiệp cung cấp dịch vụ đến các đối tác công nghệ và người sử dụng.
An toàn phải trở thành điều kiện tiên quyết của chuyển đổi số
Thực tế tại Hàn Quốc cho thấy một nghịch lý ngày càng rõ nét: Công nghệ càng được ứng dụng sâu rộng, hoạt động kinh tế càng thuận tiện và hiệu quả, nhưng mức độ phụ thuộc vào các hệ thống số cũng khiến hậu quả của một sự cố an ninh mạng trở nên nghiêm trọng hơn. Vì vậy, vấn đề không phải là hạn chế ứng dụng công nghệ để tránh rủi ro, mà là xây dựng năng lực quản trị đủ mạnh để công nghệ phát triển mà không làm suy giảm mức độ an toàn.
Trước hết, các tổ chức cần chuyển từ tư duy xử lý sự cố sang phòng ngừa chủ động. Việc rà soát lỗ hổng phải được thực hiện định kỳ, đi kèm cập nhật bản vá, kiểm tra cấu hình máy chủ, giám sát lưu lượng truy cập và đánh giá những hệ thống kết nối với bên thứ ba. Đặc biệt, cần xác định rõ dữ liệu nào thực sự cần thu thập, ai được quyền truy cập và dữ liệu được lưu trữ, chia sẻ trong bao lâu. Nguyên tắc phân quyền tối thiểu, xác thực nhiều lớp và mã hóa dữ liệu cần trở thành yêu cầu cơ bản, thay vì chỉ được áp dụng sau khi xảy ra sự cố.
Thứ hai, doanh nghiệp cần xây dựng cơ chế phòng thủ nhiều lớp, kết hợp giữa công nghệ và con người. Các hệ thống phát hiện bất thường có thể ứng dụng AI để phân tích hành vi truy cập, nhận diện dấu hiệu xâm nhập và cảnh báo sớm. Tuy nhiên, AI không thể thay thế hoàn toàn chuyên gia an ninh mạng. Các cảnh báo vẫn cần được kiểm chứng, những quyết định quan trọng phải có sự giám sát của con người và hệ thống AI cũng phải được kiểm soát để tránh trở thành một điểm yếu mới.
Thứ ba, an ninh mạng cần được xem là trách nhiệm ở cấp lãnh đạo, không chỉ là nhiệm vụ riêng của bộ phận CNTT. Các doanh nghiệp phải có kịch bản ứng phó cụ thể, xác định rõ trách nhiệm khi xảy ra sự cố, khả năng cô lập hệ thống bị xâm nhập, khôi phục dữ liệu và thông báo kịp thời cho khách hàng. Việc kiểm tra khả năng sao lưu, phục hồi và duy trì hoạt động liên tục cũng quan trọng không kém việc ngăn chặn các cuộc tấn công ban đầu.
Cuối cùng, sự phối hợp giữa Chính phủ, doanh nghiệp và người sử dụng cần được tăng cường. Các vụ tấn công vào một tổ chức có thể cung cấp những dấu hiệu cảnh báo hữu ích cho nhiều đơn vị khác. Vì vậy, cơ chế chia sẻ thông tin về mối đe dọa, phối hợp điều tra và hỗ trợ ứng cứu sự cố cần được xây dựng hiệu quả hơn. Cùng với đó, người dùng phải được trang bị kỹ năng nhận diện lừa đảo, bảo vệ thông tin đăng nhập và chủ động kiểm tra các thông báo bất thường liên quan đến tài khoản cá nhân.
Làn sóng tấn công mạng tại Hàn Quốc là lời cảnh báo rằng tốc độ chuyển đổi số không thể chỉ được đo bằng số lượng dịch vụ trực tuyến, mức độ tự động hóa hay khả năng ứng dụng AI. Một nền kinh tế số chỉ có thể phát triển bền vững khi người dân và doanh nghiệp tin tưởng rằng dữ liệu, tài sản và hoạt động của họ được bảo vệ. Trong cuộc đua công nghệ, năng lực đổi mới tạo ra lợi thế cạnh tranh, nhưng năng lực bảo đảm an toàn mới là nền tảng để duy trì lợi thế đó. Nói cách khác, an ninh mạng không còn là chi phí đi kèm chuyển đổi số, mà phải trở thành một trong những điều kiện tiên quyết để quá trình này diễn ra an toàn và bền vững.
Hoàng Hạnh
Bài viết cùng chuyên mục
 Lần thứ hai, Việt Nam đăng cai GITC: Thử thách trí tuệ – Công nghệ – Khát vọng hòa nhập, kết nối bạn trẻ khuyết tật quốc tế
 IT JOBFAIR DUT 2026: Từ giảng đường đến môi trường làm việc thực tế
 Lá nhân tạo vừa tạo hydro từ nước biển, vừa phân hủy chất độc hại
 Lần đầu tiên, Đà Nẵng lên Đề án, xây dựng Kịch bản truyền thông Khoa học – Công nghệ, Đổi mới sáng tạo và Chuyển đổi số
 Cần Thơ phải biến điểm số đổi mới thành sản phẩm
 Sơn Trà Innovation Zone – cửa ngõ Đổi mới sáng tạo ven biển đầu tiên của Đà Nẵng